검색
추천


사용 사례
과도한 액세스 권한이 공격 경로가 되지 않도록 차단
순 유효 권한
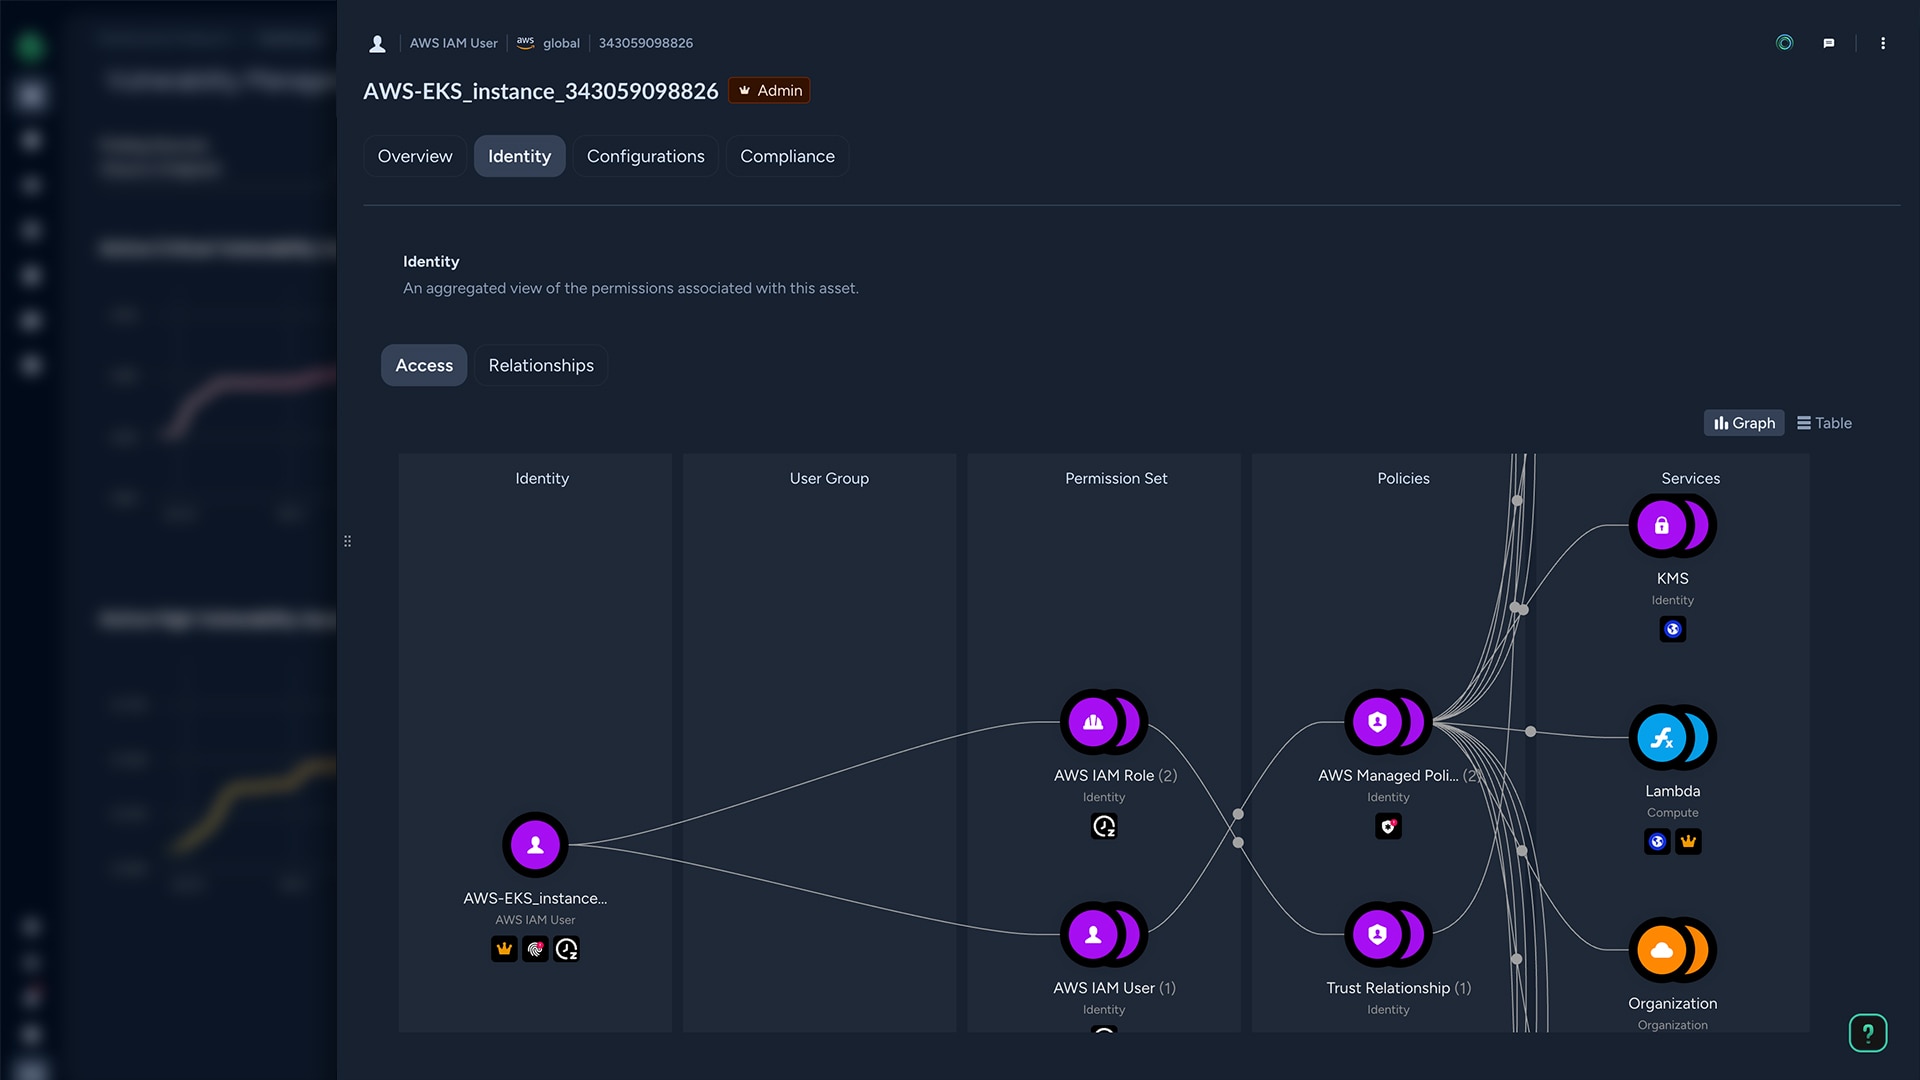
누가 어떤 리소스에서 어떤 조치를 취할 수 있는지 확인
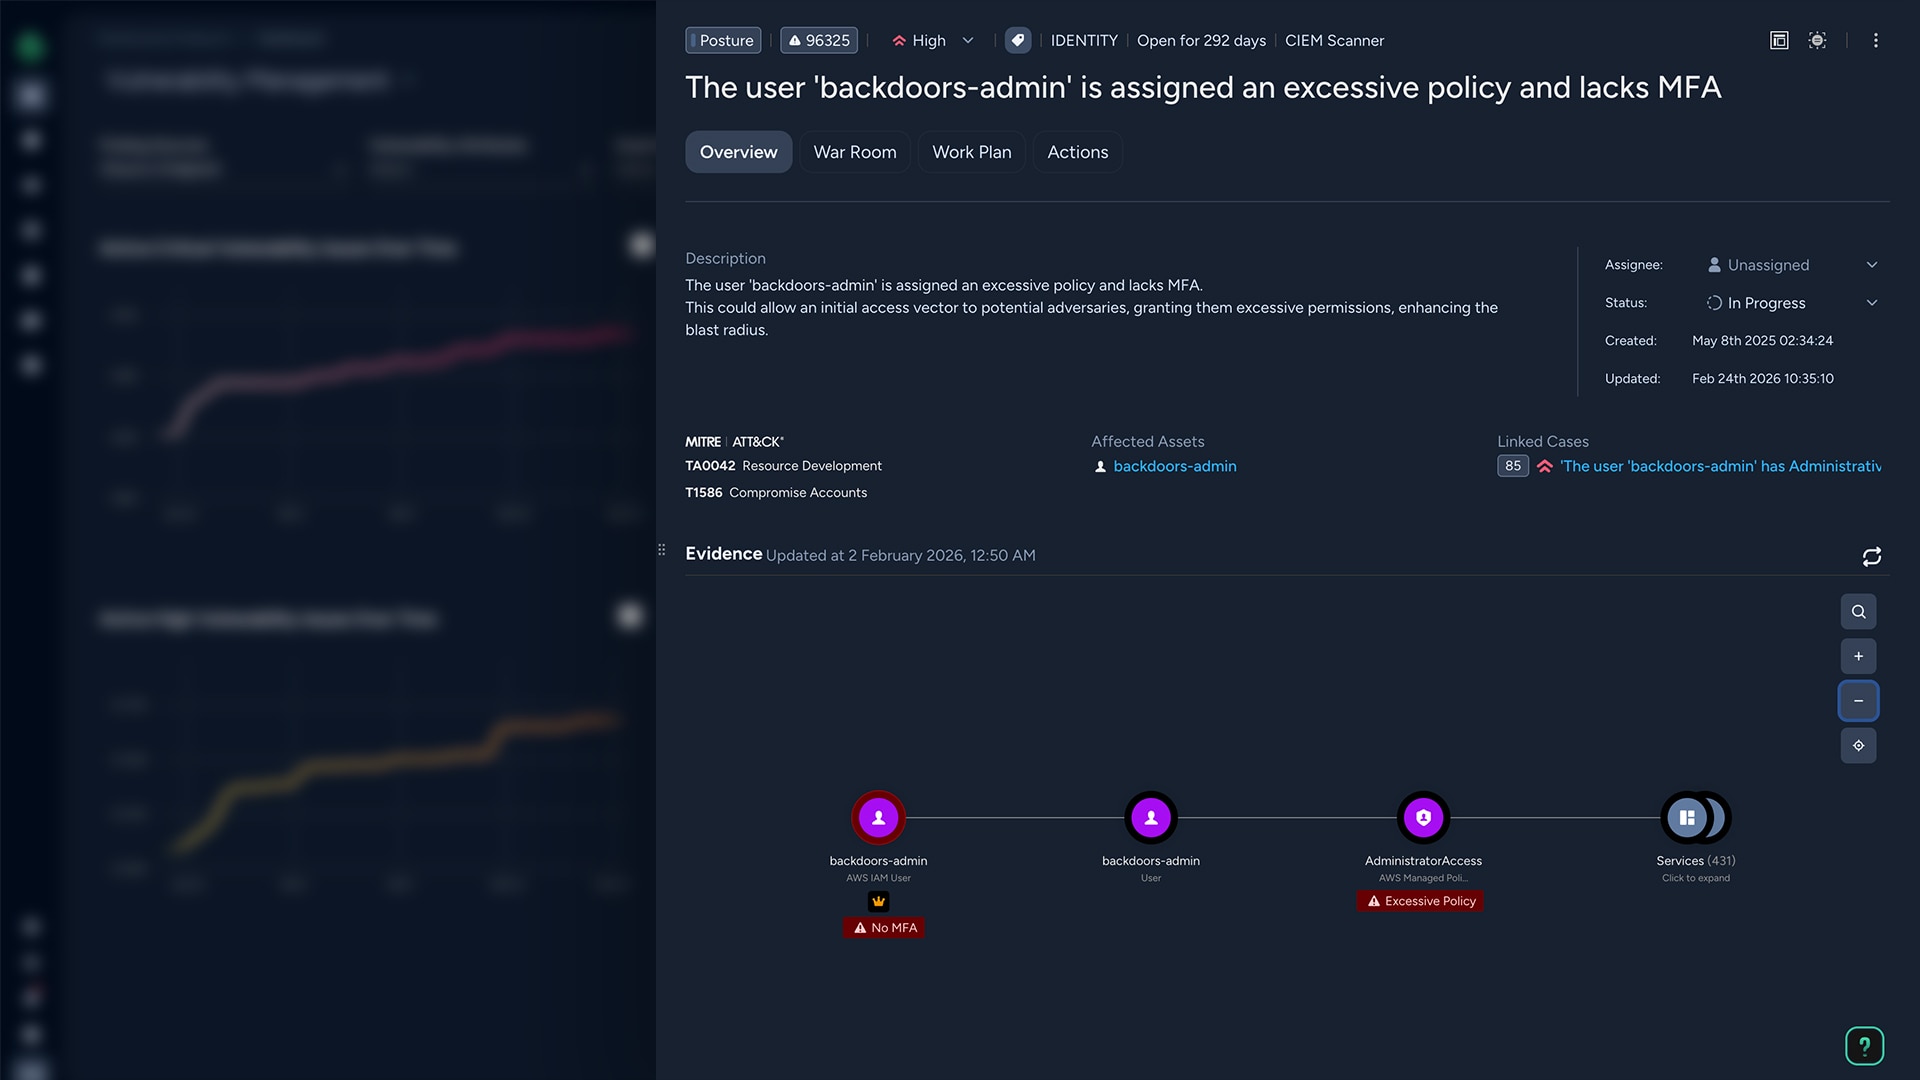
이제 추측으로 결정하지 마세요. Cortex® Cloud™ 는 중첩된 정책과 계정 간 역할을 디코딩하여 AWS, Azure, Google Could, OCI 전반에서 신원의 실제 유효 권한을 보여줍니다.
비인간 신원 위험
차세대 신원 관리
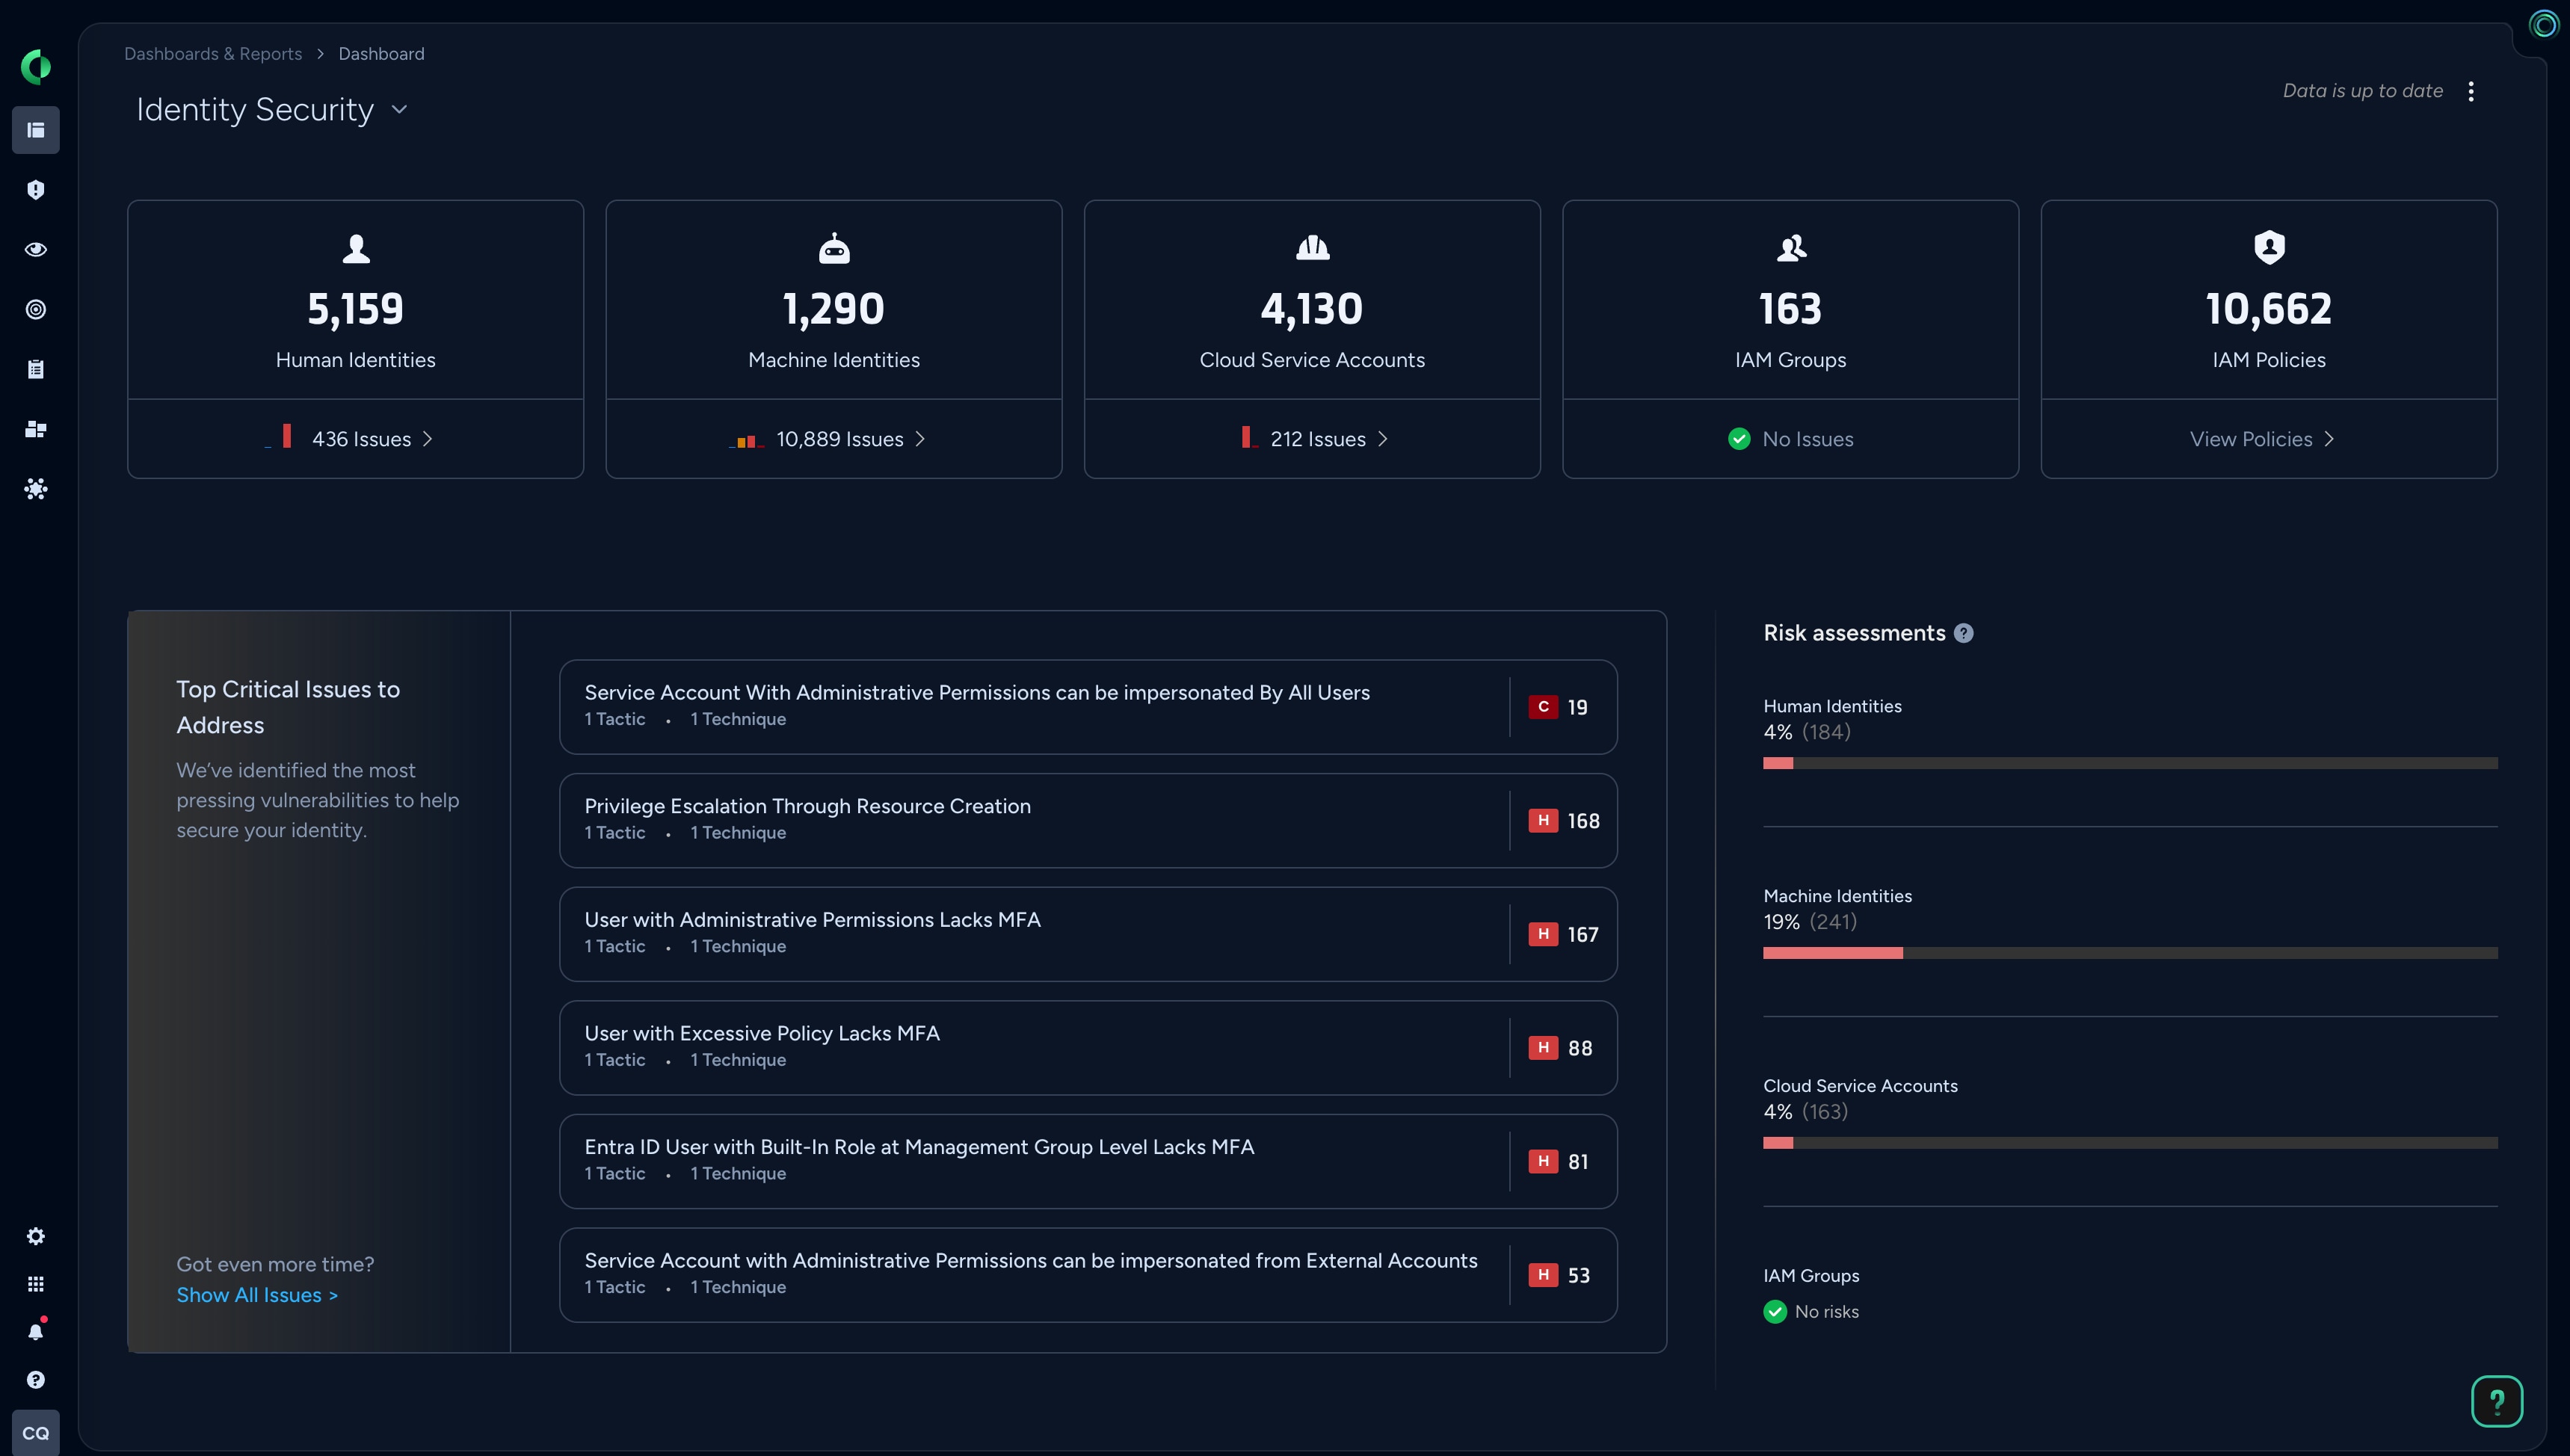
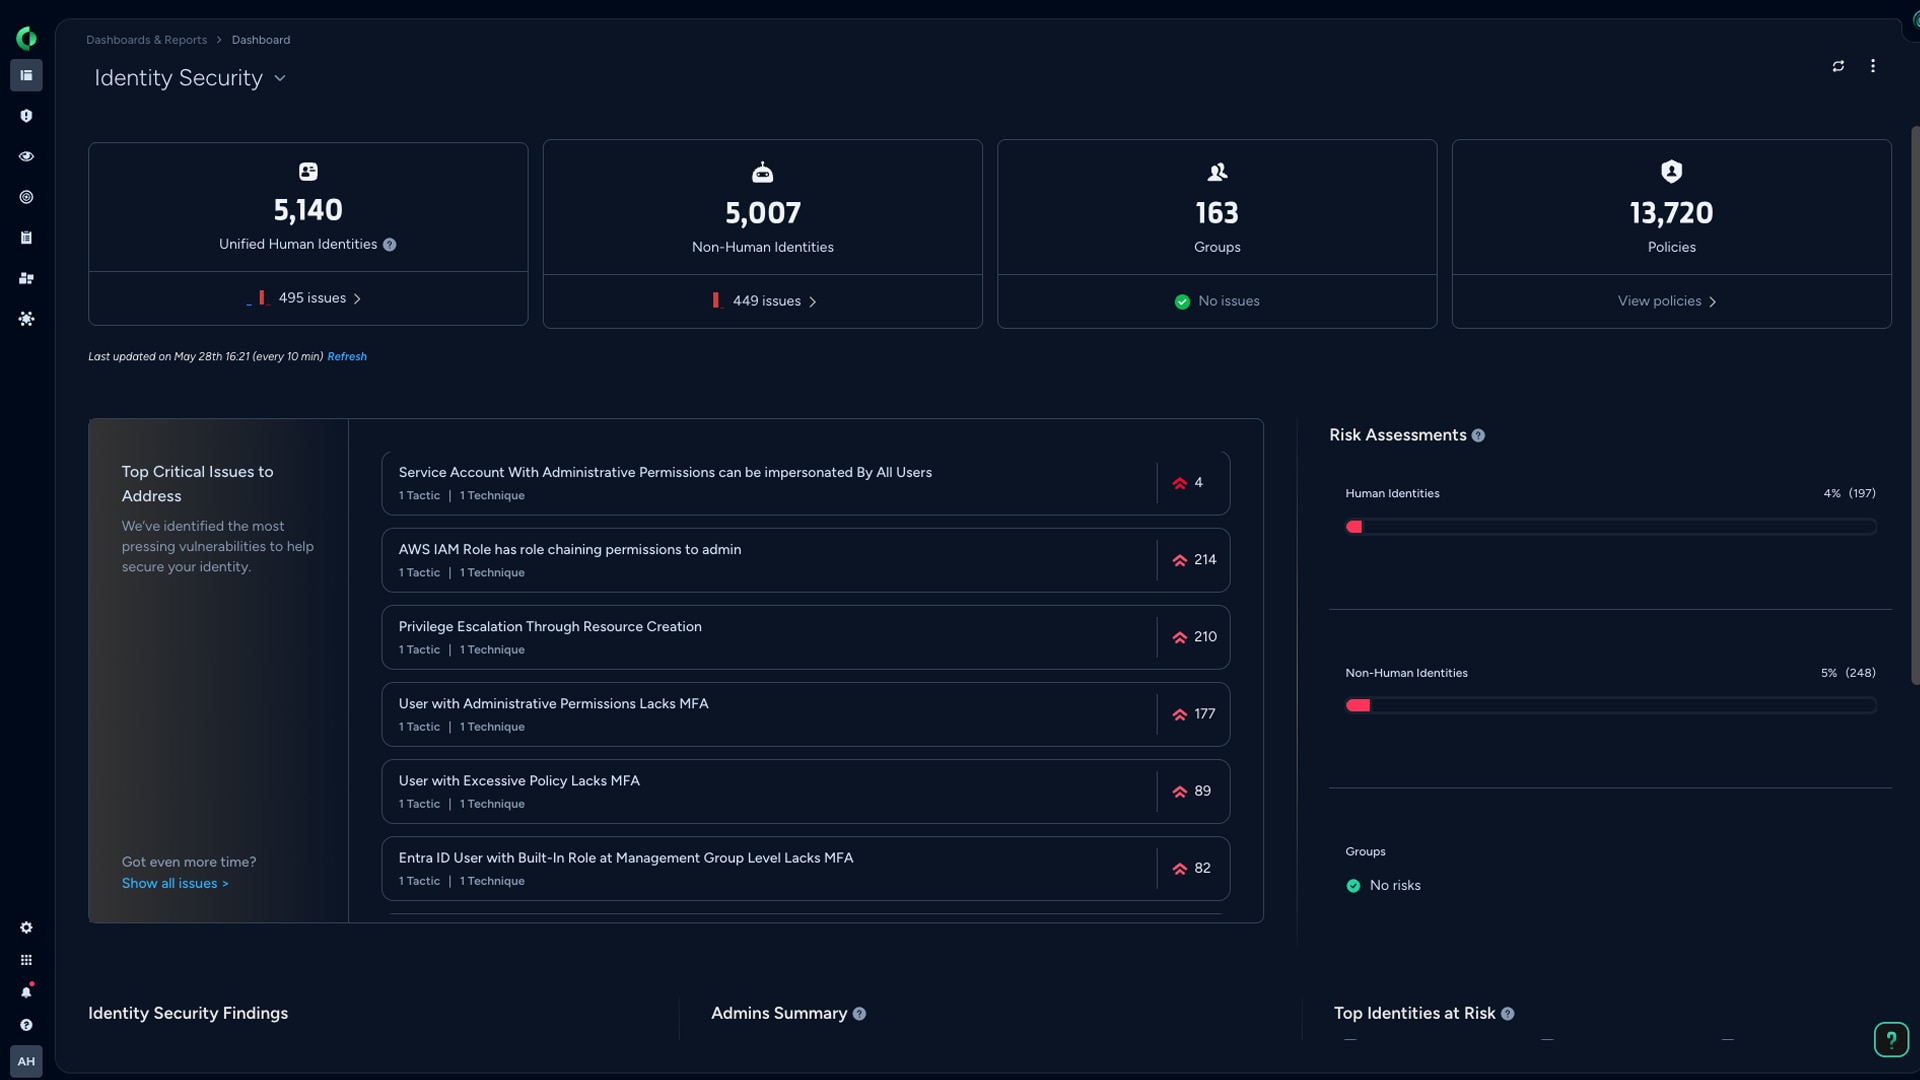
인간보다 훨씬 많은 수의 고위험 서비스 계정, 봇 및 토큰을 보호하세요. MFA가 없고 로그아웃하지 않는 신원에 대한 활동을 모니터링하고 거버넌스를 적용합니다.
최소 권한 적용
최소 권한 원칙을 안정적으로 시행
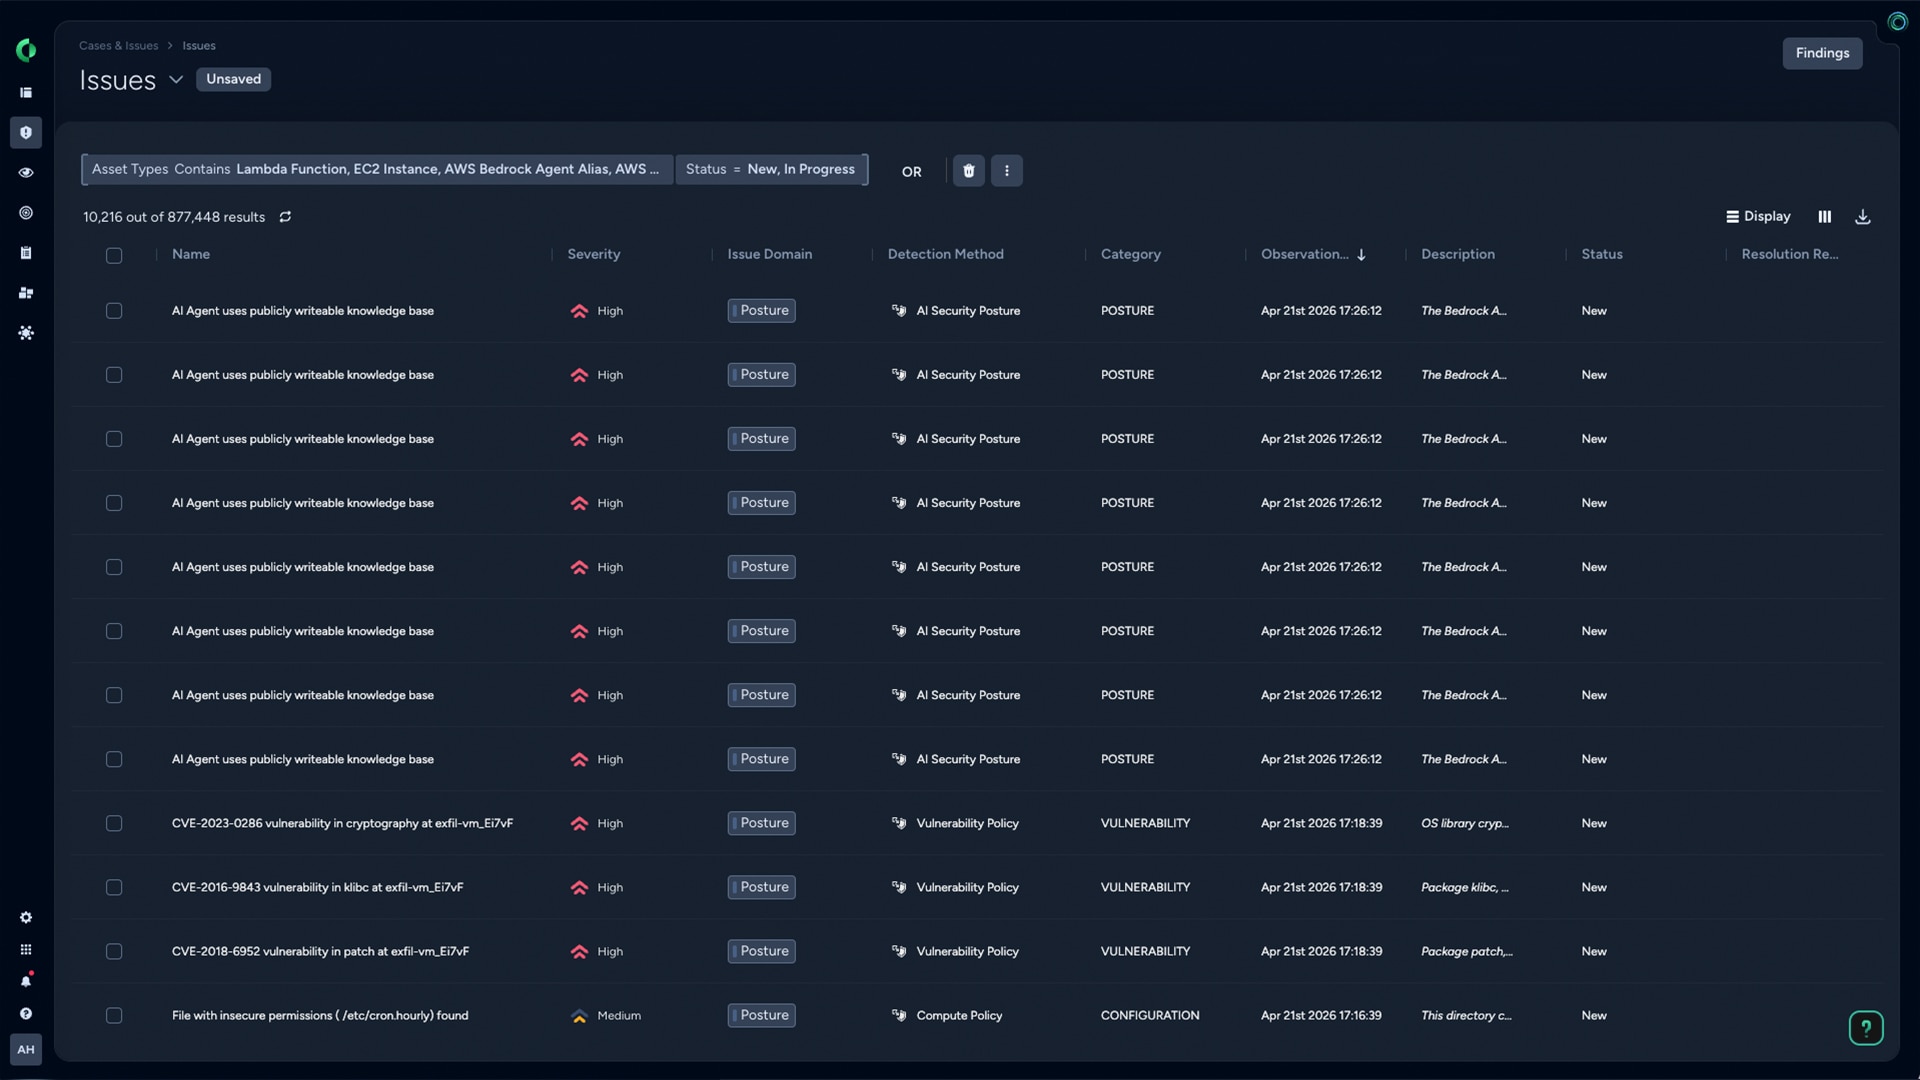
권한 크리프를 차단합니다. AI 기반 분석을 사용하여 프로덕션 또는 개발자 워크플로를 방해하지 않으면서 미사용 권한을 안전하게 제거하고 최소 권한 원칙을 준수하세요.
공격 경로 분석
핵심 리소스에 대한 측면 이동 차단
공격자의 입장으로 생각하세요. 신원이 어떻게 측면으로 이동하거나 권한을 에스컬레이션할 수 있는지 시각화하여 악용되기 전에 민감한 데이터에 접근하는 경로를 차단할 수 있습니다.