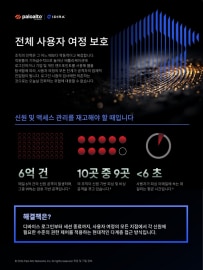
전체 사용자 여정 보호
공격자들은 다중 인증(MFA) 피로 공격과 쿠키 하이재킹을 이용해 기본적인 신원 및 액세스 관리(IAM) 제어를 우회하고 있습니다. 이제 보안 리더는 로그인 단계 이후에 존재하는 보안 간극을 파악해야 합니다.
사용자 경험에 영향을 주지 않으면서 엔드포인트부터 로그인 시점과 그 이후까지 업무 인력을 보호하는 엔드투엔드 보안을 구현하세요.
인포그래픽을 통해 자세한 내용을 알아보세요.
데이터시트, 백서, 중요 위협 보고서, 유익한 사이버 보안 주제, 주요 리서치 애널리스트 보고서 등 다양한 교육 자료에 액세스