




문제
AI 코딩은 이를 둘러싼 제어 체계보다 빠르게 발전하고 있습니다.
이제 코딩 에이전트는 최고의 엔지니어와 동일한 접근 권한을 갖습니다. 기존 보안 체계는 이러한 상황을 고려해 설계되지 않았습니다.

대규모 섀도우 AI
220,000+
2주도 채 되지 않아 14개 소스에서 발견된 소프트웨어 설치 수1

위험한 에이전트 행동
135,000
OpenClaw에 의해 일주일 만에 노출된 시스템 수2

사람과 에이전트를 구분할 방법이 없음
109:1
사람 신원보다 109배 더 많은 머신 신원3

통제 불가능한 AI 지출
93%
AI 예산을 초과했다고 보고한 기업의 비율,
AI 지출의 20~30%는 사용처조차 파악되지 않음4
AI 지출의 20~30%는 사용처조차 파악되지 않음4
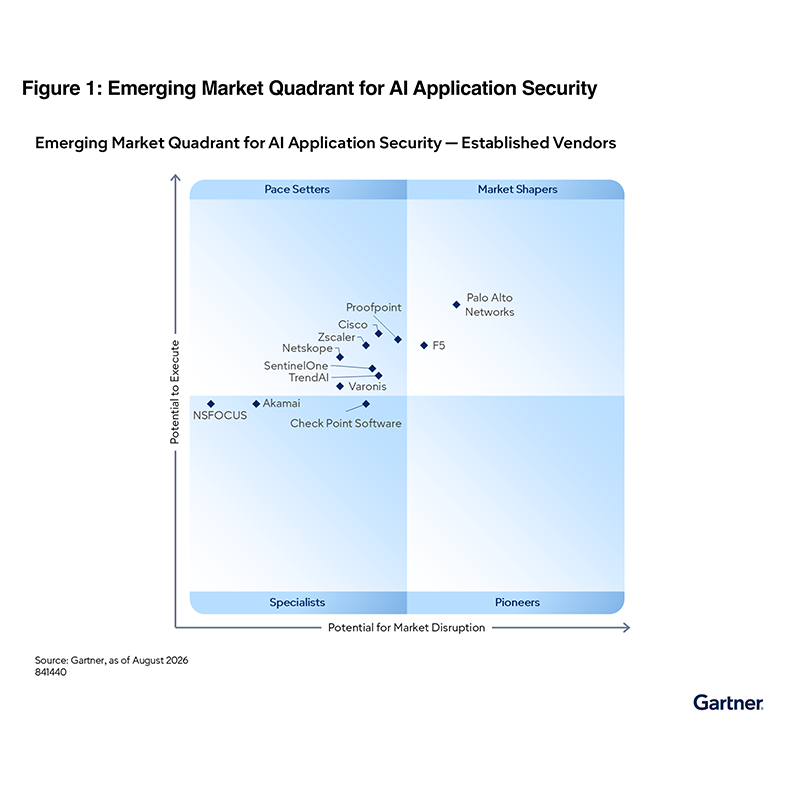
Palo Alto Networks, 시장을 선도하는 기업으로 선정
2026년 9월 Gartner® Emerging Market Quadrant AI 애플리케이션 보안 - 기존 공급업체 부문
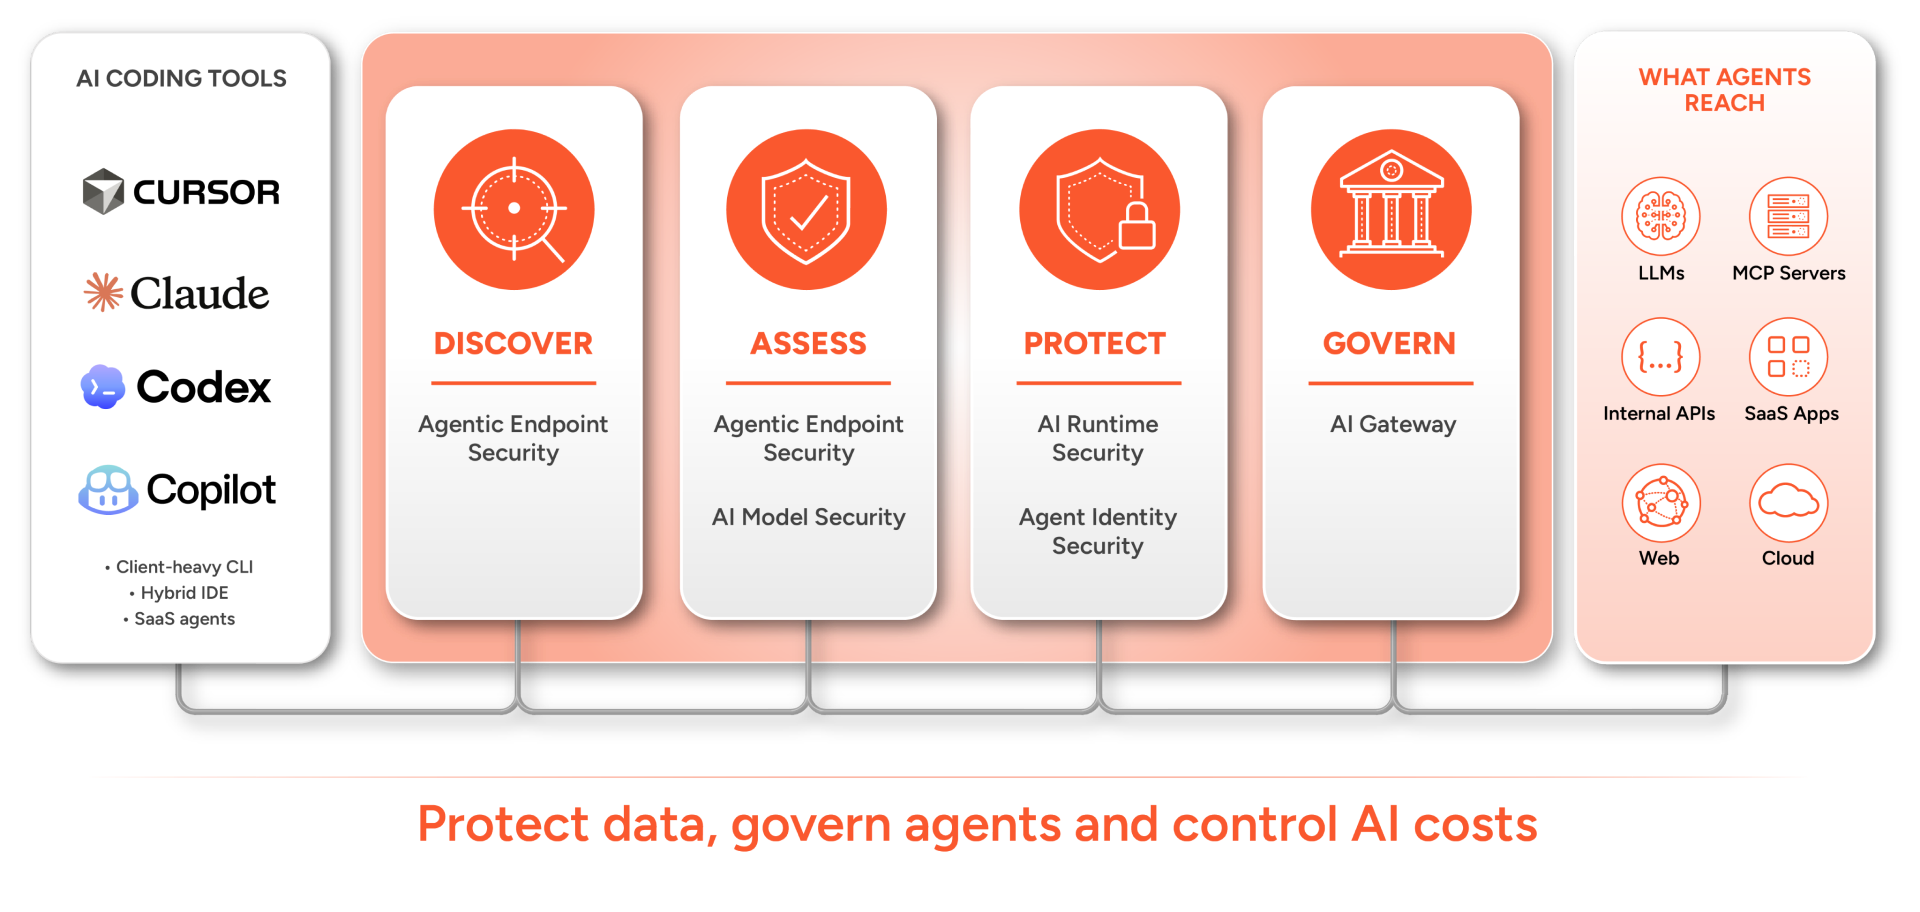
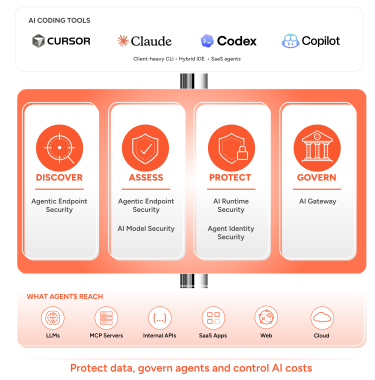
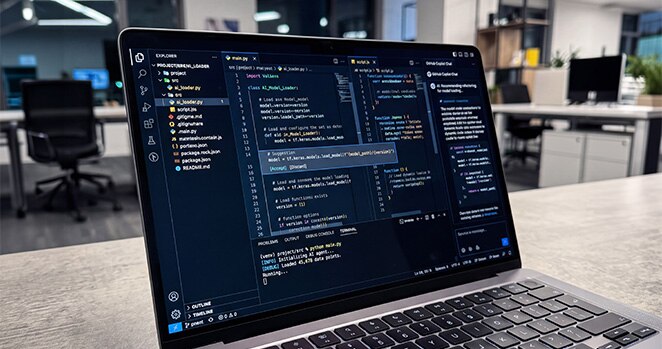
개발자들이 선호하는 AI 도구와의 네이티브 통합
개발자의 작업 방식을 바꾸지 않고도 주요 플랫폼 전반에서 AI 코딩을 안전하게 보호합니다.

고객 및 파트너의 의견
자주 하는 질문
이제 AI 코딩 에이전트는 소스 코드, 내부 API 및 클라우드 인프라에 자율적으로 액세스할 수 있습니다. 관리되지 않는 에이전트 하나만으로도 지적 재산이 노출되고, 규정 준수 요구사항을 위반하거나, 감사되지 않는 액세스 경로가 생성될 수 있습니다. AI 코딩 보안을 이사회 차원의 우선순위로 삼으면 매출, 평판 및 규제상 지위를 보호할 수 있습니다.
관리되지 않는 AI 코딩 도구는 머신 속도로 섀도우 AI를 확산시키며, 민감한 데이터에 액세스하고, 안전하지 않은 코드를 생성하며, 감독 없이 외부 서비스에 연결합니다. 여러 조직이 자체 네트워크에서 관리되지 않는 AI 구성 요소 수십만 개를 발견했습니다. 그 결과 데이터, 규정 준수 및 지출 전반에서 규모를 파악하기 어려운 리스크에 노출됩니다.
자동화된 정책 적용을 통해 개발자 워크플로를 변경하지 않고도 프롬프트, 응답 및 에이전트 작업을 실시간으로 보호할 수 있습니다. 조직은 데이터, 액세스, 신원 및 비용에 대한 통제권을 유지하면서도 각 팀은 AI 코딩이 제공하는 생산성 향상 효과를 그대로 누릴 수 있습니다.
에이전트 신원 기능은 모든 AI 코딩 에이전트에 고유한 자격 증명과 감사 추적 기록을 부여하여 이 문제를 해결합니다. 각 작업은 특정 에이전트와 해당 에이전트의 담당자에게 추적되며, 액세스 권한은 해당 작업에 필요한 범위로 제한됩니다. 이를 통해 보안, 법무 및 규정 준수 팀은 거버넌스와 사고 대응에 필요한 귀속 정보를 확보할 수 있습니다.
당사는 모든 단계를 보호합니다. 엔드포인트 전반에서 AI 도구를 탐지하고, 게이트웨이에서 프롬프트와 응답을 검사하며, 모든 에이전트에 고유한 신원을 부여하고, 데이터, 액세스 및 지출에 대한 거버넌스 정책을 적용합니다. 이 모든 기능은 보안 책임자에게 완전한 가시성과 제어권을 제공하는 하나의 통합 플랫폼에서 제공됩니다.